Безопасность данных при внедрении ИИ‑агента: полное руководство 2026
TL;DR — 5 ключевых тезисов
- Перед покупкой спросите, где и как хранятся персональные данные: на серверах в РФ или за рубежом.
- Потребуйте документированный процесс удаления и анонимизации данных, а также гарантию, что ваши данные не пойдут на дообучение публичных моделей.
- NDA и договор с оператором/процессором должны содержать пункты о доступах, логах, инцидентах и штрафах за утечку.
- Проверьте технические меры: шифрование на хранении и в передаче, управление ключами, журналы доступа и регулярные пентесты.
- Проведите тесты на соответствие 152‑ФЗ и формализуйте периодические аудиты — это экономит деньги и снижает риск штрафов.
Содержание
- Кому этот гид и зачем
- Ключевые юридические требования: 152‑ФЗ кратко
- Что спрашивать у поставщика: чек‑лист
- Технический чек‑лист
- Как организовать NDA и договор с процессором
- Проверка и тестирование поставщика
- Практическая последовательность внедрения и контроля
- FAQ
- Что дальше — конкретный шаг
Кому этот гид и зачем
Этот материал для владельца или директора малого и среднего бизнеса, который собирается внедрить ИИ‑агента в продажи, сервис или маркетинг и не хочет оказаться в ситуации с утечкой данных, штрафами или потерей репутации. Здесь — понятный чек‑лист вопросов к поставщику и последовательность действий, которые можно поручить внутреннему менеджеру или подрядчику.
Кратко о 152‑ФЗ и что он требует
152‑ФЗ — закон о персональных данных. В контексте внедрения ИИ наиболее важны три вещи: место хранения и обработки данных, наличие прав на обработку (согласия, договоры), и технические и организационные меры защиты. Для многих бизнесов критично, чтобы данные хранились на серверах в РФ и чтобы у оператора была документированная политика безопасности.
Что спрашивать у поставщика: подробный чек‑лист
Задавайте вопросы в формате «документ/факт», а не общих фраз. Ниже — набор вопросов, который можно читать по пунктам на встрече.
1) Юридика и соответствие
- Где фактически хранятся данные (страна, дата‑центр)? Попросите точный адрес/оператора.
- Гарантируете ли вы хранение данных в РФ (если это требование для вашего бизнеса)?
- Кто в договоре указан как оператор и кто как процессор данных?
- Есть ли у поставщика документы о соответствии 152‑ФЗ (политика ПДн, регламенты обработки, реестр баз данных)?
- Предоставляете ли вы список субподрядчиков (subprocessors) и даёте ли возможность запретить передачу третьим лицам?
2) NDA, договор и штрафы
- Есть ли типовая форма NDA и можно ли добавить пункты про удаление данных, ограничение целей и запрет на дообучение моделей на ваших данных?
- Какие гарантии и штрафы вы даёте в случае утечки или неправомерного использования?
- Каков порядок уведомления об инциденте (время реакции и формат отчёта)?
- Как оформляются права на результаты обработки (вы должны владеть итоговыми моделями/правами на выводы, если это критично)?
3) Контроль доступа и аудит
- Кто из команды поставщика имеет доступ к необработанным данным (имена ролей, а не отдельных людей)?
- Ведутся ли журналы доступа и как долго они хранятся?
- Можно ли получить отчёт о логах по запросу/в рамках аудита?
- Поддерживается ли SSO/единая аутентификация и многофакторная аутентификация для админов?
Технический чек‑лист (что действительно проверить)
Технические требования проще проверить по документам и кратким тестам. Ниже — обязательный минимум.
- Шифрование транспорта: TLS 1.2+ для всех API и интерфейсов.
- Шифрование хранения: данные на диске зашифрованы; управление ключами — отдельный сервис или HSM.
- Изоляция окружений: staging и prod разделены; тестовые данные анонимизированы.
- Резервирование и бэкапы: где хранятся копии, доступ к ним, политики удаления.
- Контейнеризация и сетевые политики: минимизация прав между сервисами.
- Пентесты и отчёты: регулярные внешние тесты, отчёты доступны по запросу.
- Мониторинг и обнаружение инцидентов: SIEM/логирование, оповещения 24/7.
- Политика обновлений: как быстро применяются патчи безопасности.
- Гарантии по невозможности использования данных для дообучения общих моделей (письменное подтверждение).
Как организовать NDA и ключевые пункты договора
NDA — это минимум. В договоре с процессором должны быть явные разделы:
- Область данных и целей обработки (не более необходимого объёма).
- Обязательства по соблюдению 152‑ФЗ и локализации данных.
- Порядок доступа, логирование и право на аудит (раз в 6–12 месяцев или по запросу).
- Процедура удаления данных по требованию и подтверждение удаления (включая бэкапы).
- Запрет на использование данных для дообучения внешних моделей и для иных коммерческих целей, не указанных в договоре.
- Порядок уведомления о нарушении безопасности и сроки (например, уведомление в течение 24–72 часов).
- Штрафы, ответственность и страхование киберрисков.
- Права интеллектуальной собственности — что остаётся за вами, что за поставщиком.
Как проверять поставщика — практическая последовательность
- Запросите техкарты и политику безопасности, перечень субподрядчиков и образцы NDA.
- Проверьте, где физически находятся серверы и как организовано резервное хранение.
- Попросите отчёт о последних пентестах и список исправленных уязвимостей.
- Проведите пробный импорт мини‑набора данных и попросите подтвердить удаление по запросу.
- Сделайте тест на ограничение доступа: проверьте, закрыт ли доступ к необработанным данным для посторонних ролей.
- Пропишите в договоре SLA по безопасности и метрики, по которым будете оценивать поставщика.
Практический совет
Если нет внутренних экспертов по безопасности, формальную проверку можно поручить внешнему подрядчику по аудиту безопасности или включить в контракт право на однократный аудит. Также полезно попросить поставщика предоставить контакт ответственного за безопасность (Data Protection Officer).
Тесты и подтверждение соответствия 152‑ФЗ
Для внутренней доказательной базы сохраняйте все документы: согласия субъектов данных, реестры баз, протоколы передачи, акты об уничтожении данных. Попросите поставщика задокументировать процессы по каждому требованию 152‑ФЗ: от получения согласия до удаления данных.
Чек‑лист для стадии внедрения (пошагово)
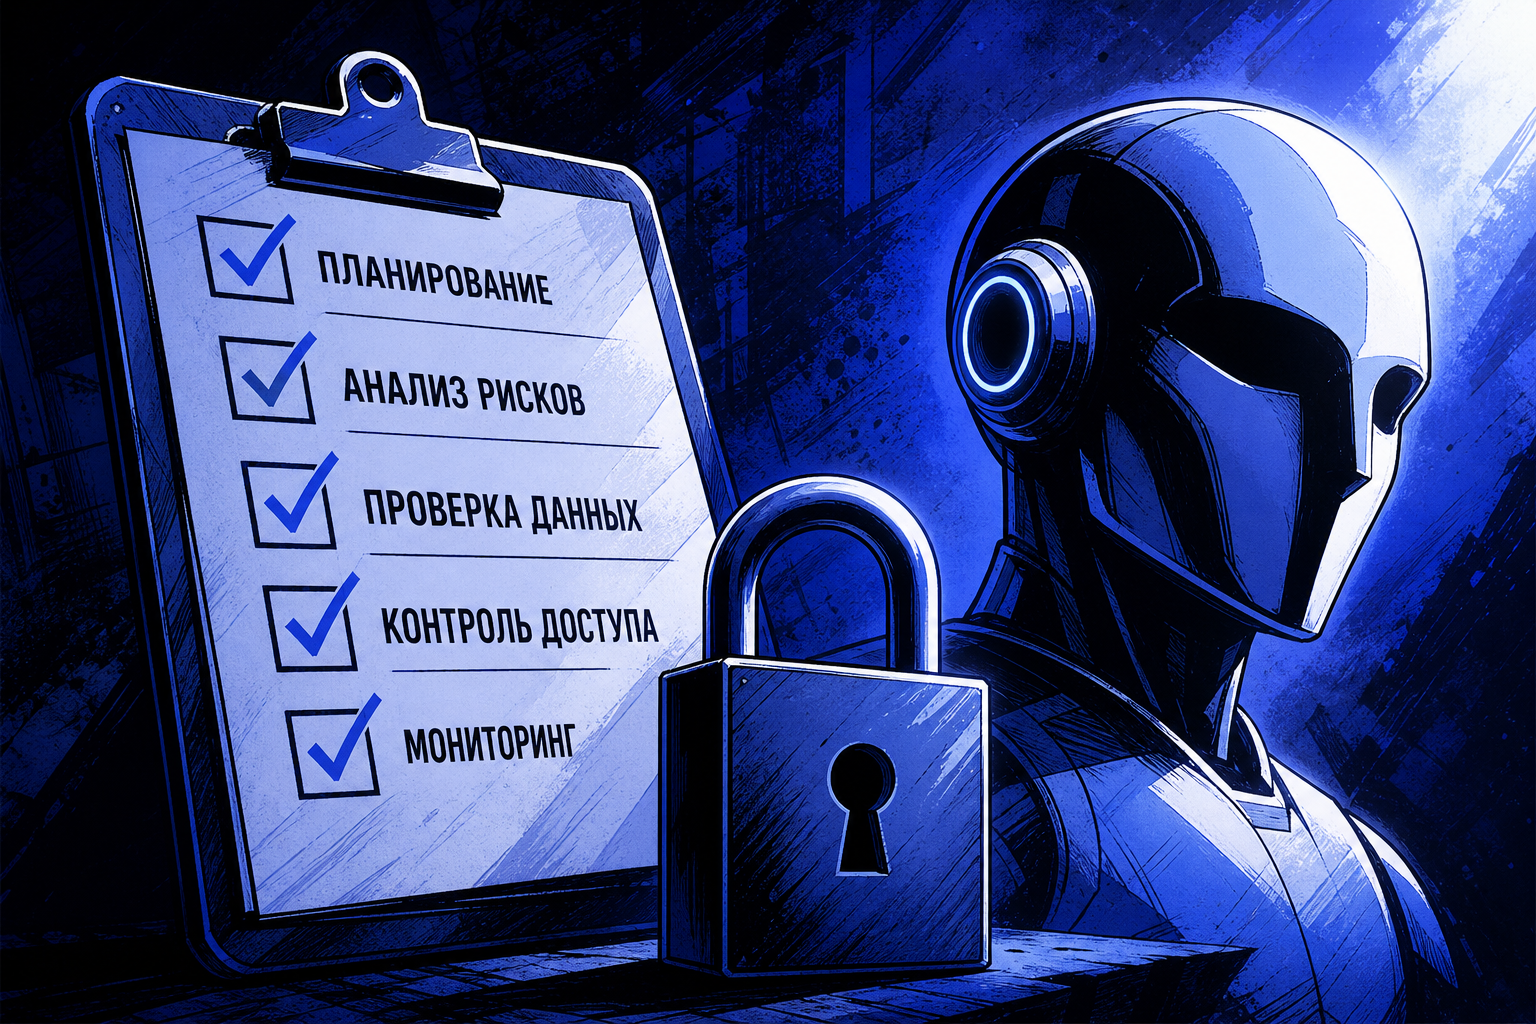
- Подготовка: описать минимальный набор данных, необходимых для работы агента.
- Юридика: подписать NDA и основной договор с пунктами безопасности.
- Тестирование: прогнать тестовые сценарии с анонимными данными.
- Пуск‑под‑наблюдением: интеграция в прод, ограничение доступа и мониторинг в первые 30 дней.
- Приёмка: акт выполненных работ с пунктами по безопасности и подтверждением удаления тестовых данных.
Кто может помочь проверить и внедрить
Для оценки соответствия процессов по безопасности и внедрения ИИ‑агента стоит привлечь профильного специалиста. Например, Аналитик менеджеров по продажам Агентуры может помочь формализовать требования к данным и проверить, как внедрение влияет на процессы продаж; для мессенджеров и клиентских интерфейсов полезен Онлайн‑консультант.
Кроме того, ознакомьтесь с реальными кейсами внедрения и результатами — это помогает оценить не только безопасность, но и бизнес‑эффект. См. пример внедрения и повышения конверсии в продаже: case_flow_desk и работу с базой клиентов: case_codi.
Типичные ошибки владельцев и как их избежать
- Ошибка: подписывать общий SLA без пунктов о безопасности. Решение: требуйте приложений с конкретикой (шифрование, бэкапы, журналы).
- Ошибка: доверять устным обещаниям о «анонимизации». Решение: запросите методику и опишите её в договоре.
- Ошибка: позволять подрядчику использовать данные для дообучения без согласия. Решение: запретить это в NDA и договоре.
FAQ
1. Нужно ли хранить все данные в РФ, чтобы соответствовать 152‑ФЗ?
Если вы обрабатываете персональные данные граждан РФ, одним из надёжных подходов является хранение и обработка на серверах в РФ. Требования зависят от типа данных и обязанностей оператора — уточняйте в договоре. В RAG указано, что данные могут храниться на серверах в РФ и это практическое требование многих клиентов.
2. Как убедиться, что поставщик не использует мои данные для дообучения внешних моделей?
Запросите письменное подтверждение в NDA и договоре, включающее запрет на использование данных для любых тренировок моделей, кроме явно согласованных. Попросите техническое описание процессов обработки данных.
3. Какие сроки уведомления об инцидентах считаются приемлемыми?
В договоре стоит зафиксировать конкретный срок уведомления — например, первоначальное уведомление в течение 24–72 часов и полный отчёт по результатам расследования в срок, оговорённый сторонами.
4. Нужен ли отдельный акт удаления данных?
Да. Процедура удаления должна быть документирована: кто удаляет, какие системы затрагиваются, подтверждение удаления из резервных копий и дата. Это удобно фиксировать актом и хранить его для контроля соответствия.
5. Как оценивать риск при работе с облачными решениями?
Оценивайте по трём параметрам: где хранятся данные, кто физически имеет доступ, и как быстро можно устранить инцидент. Запросите список дата‑центров, политику доступа и время восстановления.
6. Можно ли доверить проверку поставщика подрядчику?
Да, внешний аудит безопасности или юридическая проверка подрядчика — нормальная и полезная практика. Это особенно актуально, если у вас нет штатного специалиста по информационной безопасности.
7. Какие дополнительные документы стоит потребовать у поставщика?
Политика информационной безопасности, отчёты о пентестах, реестр обработок персональных данных, перечень субподрядчиков и образцы соглашений о конфиденциальности для сотрудников поставщика.
Что дальше — конкретный шаг
Составьте из этого гайда внутренний чек‑лист и проведите три разговора с потенциальными поставщиками: юридический, технический и операционный. Сравните ответы по единой таблице и принимайте решение по фактам, а не по общим обещаниям.
CTA
Если хотите ускорить проверку требований к данным и оформить документы для внедрения — оставьте заявку на agentura-ai.pro и получите помощь с проверкой соответствия и подготовкой NDA.
